さくらインターネットにて不正アクセスの発生報告(2026年8月19日)と対象者への第一報の通知(2026年8月31日)があったのは少し前になりますが、アカウントの管理や対策について紹介しています。
目次
さくらインターネットの不正アクセス、対象者への通知メール
2026年8月31日、さくらインターネットの不正アクセスの件にて対象者への通知メールがありました。
メール本文には以下の一文が記載されており、私の個人情報も流出した可能性があります。
「販売管理システムに保存されていたお客さまの会員情報について、第三者による閲覧または取得の可能性があることが判明いたしました。」と記載。
さくらインターネットのサービスは既に利用していないが・・
さくらインターネットのサービスはマネージドサーバーや共有レンタルサーバーで利用していた過去がありますが、10年ほど前までのことです。
サービス自体は解約していたものの、アカウントは残っていたということでした。
インターネットで登録した個人情報、特にクレジットカード情報は利用が終われば極力消すようにしていましたが、さくらインターネットの会員情報には残っていました。
10年前ですので、クレジットカードの有効期限やセキュリティコード(そもそも保存されているのかは不明)は変わっていますので、リスクは少ないと思いますが、やはり不安は残りますね。
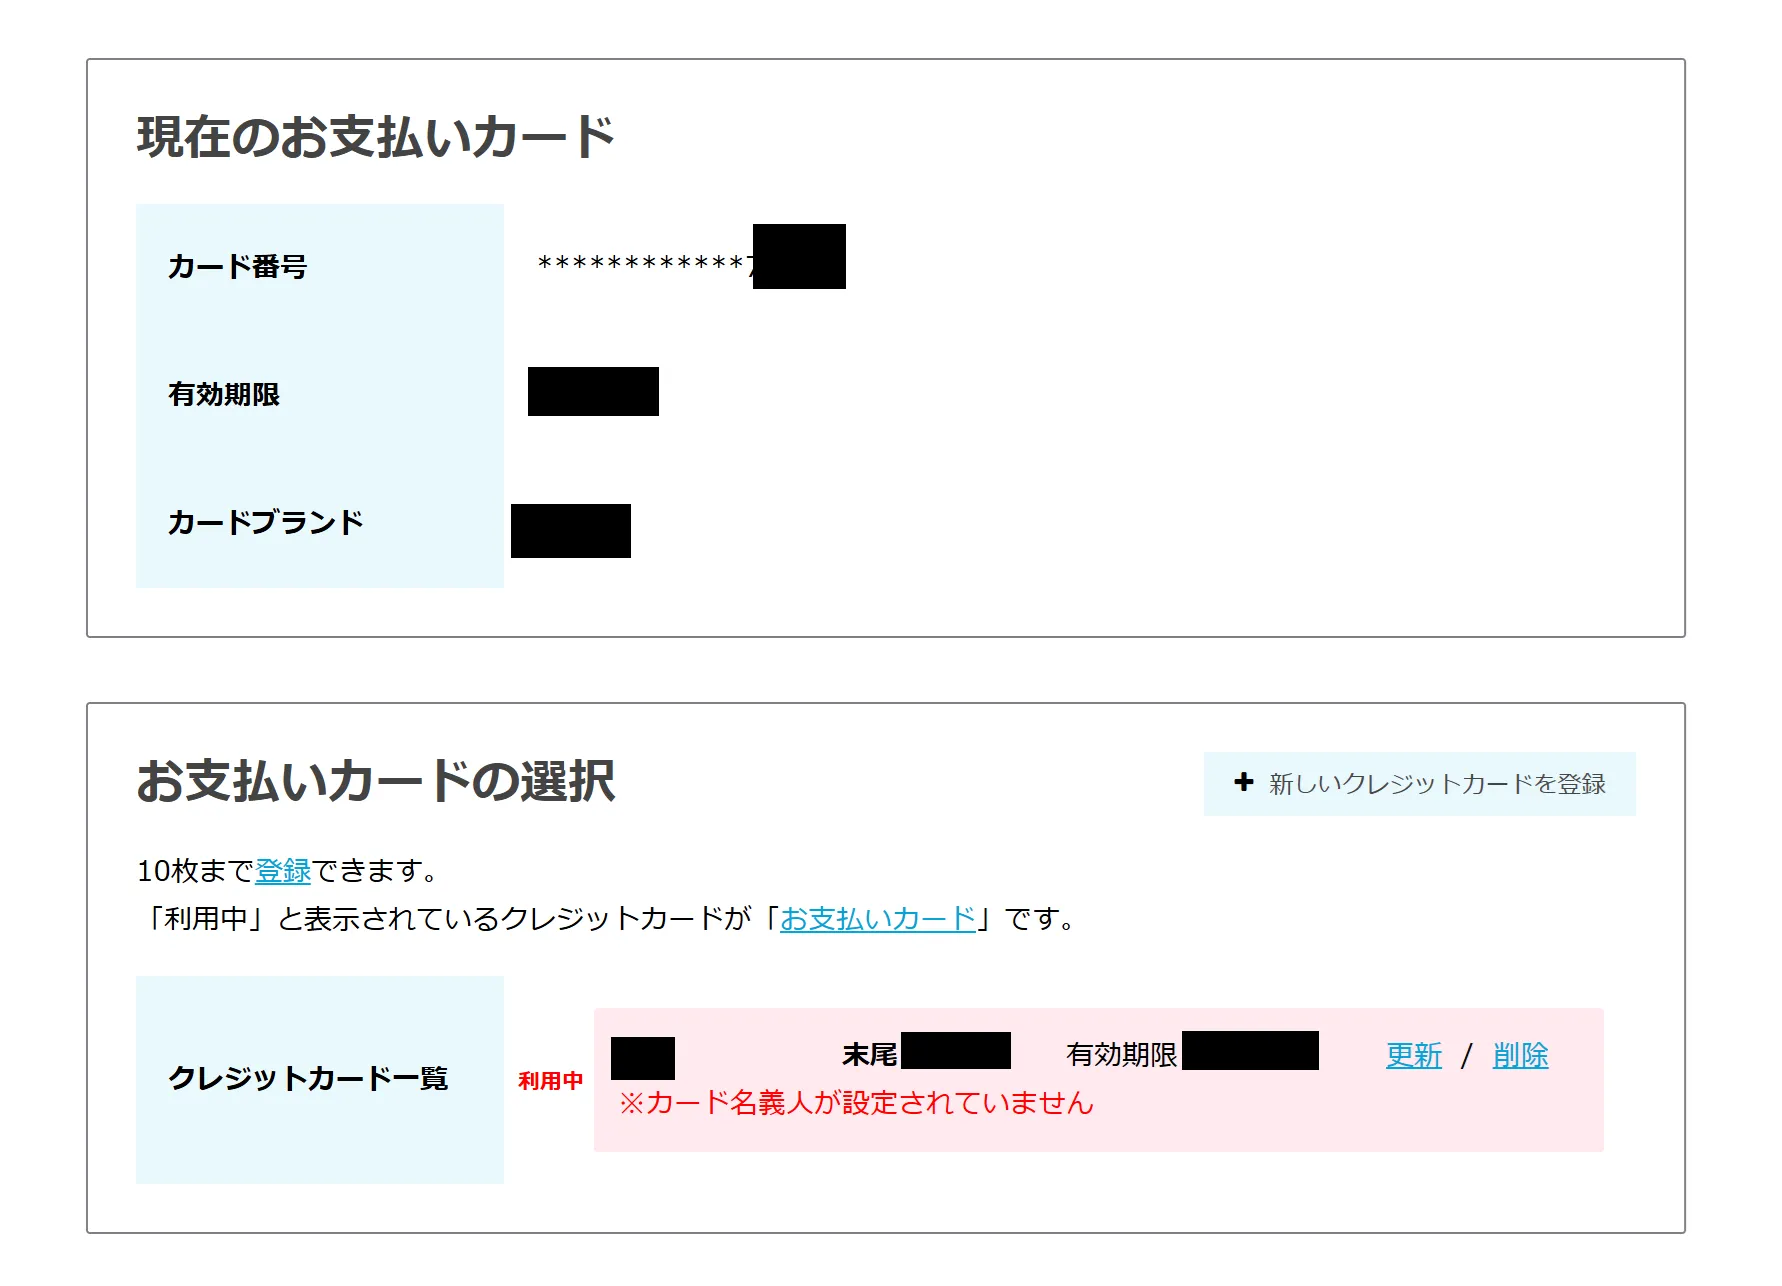
さくらインターネットに再ログインし、カード情報を削除
利用していない場合、さくらインターネットのアカウントを退会処理させるというのが正解かもしれませんが、まずカード情報を削除しました。
さくらインターネットに再ログインし、「会員登録情報の確認・変更」→「クレジットカード」から情報の削除を実行することが可能でした。
パスワードを変更・2要素認証を設定 ※パスキーは未対応
さくらインターネットはパスキーは未対応ですので、パスワードを変更して2要素認証を設定します。
2要素認証には、メール・SMS・音声通話とあり、いずれかを登録します。
※ 2要素認証の音声通話とは、登録している電話番号に電話がかかってきて自動音声で認証番号が伝えられ、それをWEB上で入力する仕組みです。
様子をみて、退会することにします
正直、名前や住所、メールアドレスやクレジットカード番号などの情報を変更・削除しても企業によってはサービスサーバーに残していることもありそうで、気になるところではあります。
逆に更なる問題があった時に、個人情報の削除や退会処理によってメールアドレスが残らず通知メールも来なくなる可能性がありますので半年や1年はこのまま様子をみようかなと考えています。
退会後もメールが届くなら、名前やメールアドレスは消えていないことになり、それはそれでどうかと思いますが・・・
